Founders e builders sem time técnico
Você montou o app com Lovable, Cursor ou outra IA. Antes de abrir para clientes, descubra onde seus dados e sua cobrança dependem de regras que ninguém revisou.
Revisar antes de lançarServiços
AppSec contínuo
App em produçãoThree.js
Red Team
MotionGSAP
ReactNext.js
Uma falha de permissão pode expor dados. Um evento repetido pode liberar benefícios. Testamos os caminhos entre uma requisição e o prejuízo.
Mapear
Entendemos o produto, os dados e o que não pode dar errado. Combinamos escopo, acessos e limites antes de começar.
Testar
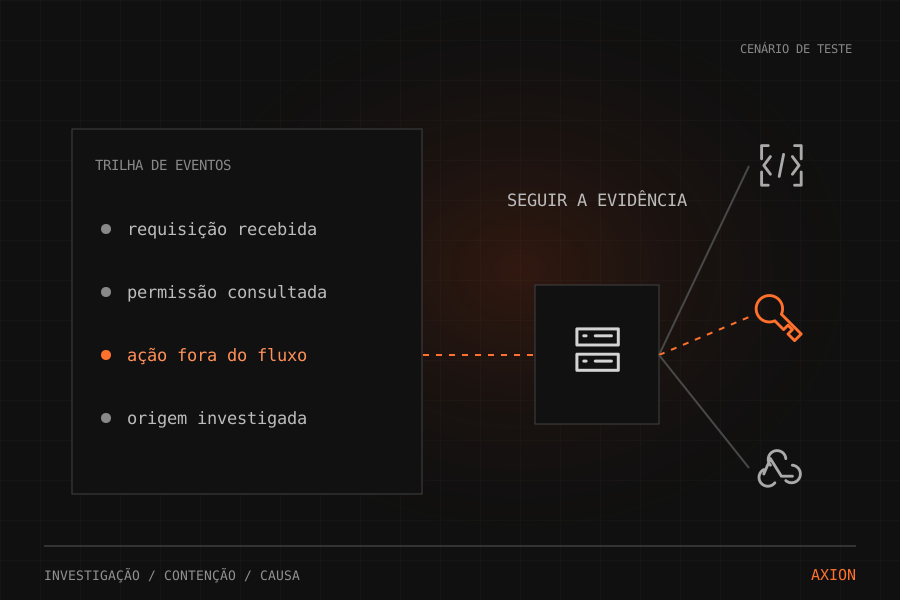
Tentamos caminhos de abuso dentro do escopo. Testamos contas, APIs, pagamentos e agentes para reproduzir falhas e medir seu impacto.
Corrigir
Você recebe evidências e prioridades. Seu time pode corrigir, ou a Axion assume a engenharia dentro do escopo contratado.
Validar
Repetimos os testes das falhas tratadas, verificamos regressões e registramos o que foi resolvido e o que ainda precisa de atenção.
Anyone can add a fade. What's hard is everything around it. Get timing, restraint, or performance wrong, and the moment meant to impress becomes the reason the site feels worse. Most teams see that risk and drop their ambitions to play it safe. And your interface ends up looking like everyone else's. Vault is engineered around that discipline by default, not as an afterthought.
O que pode dar errado
O que colocamos à prova
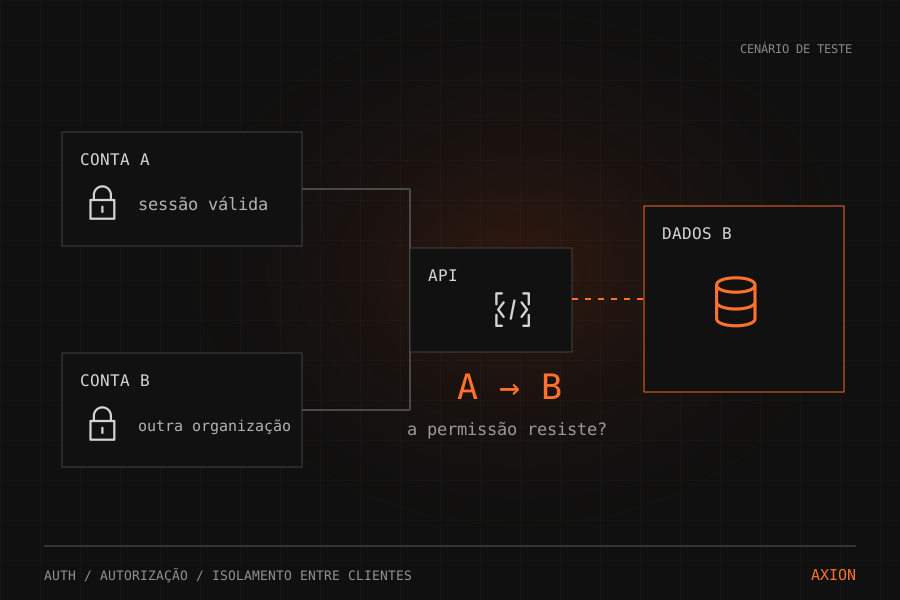
Dados de outro cliente
Testamos se uma conta consegue ler ou alterar dados de outra.
Isolamento
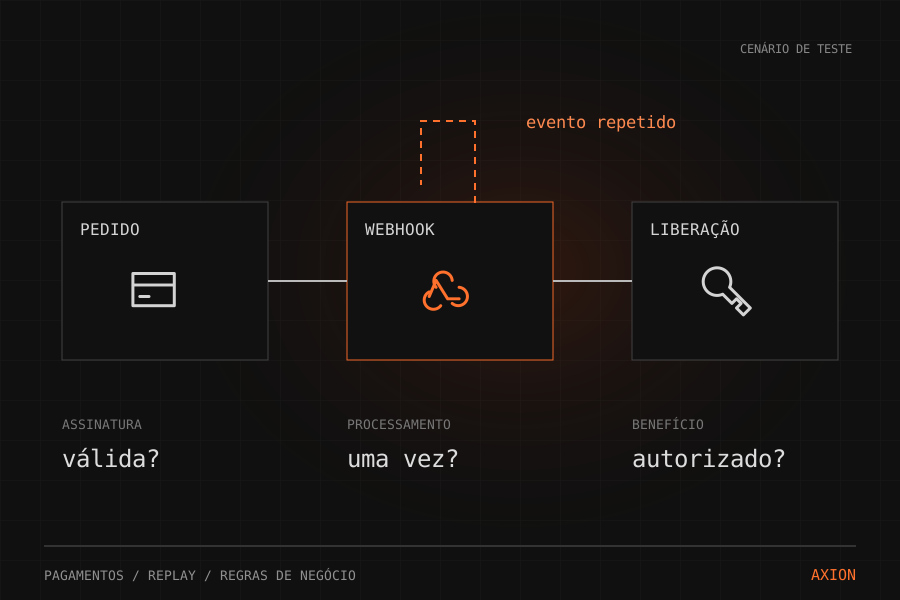
Plano liberado sem pagar
Validamos cobrança, webhooks e a liberação de benefícios.
Pagamentos
Segredo exposto
Procuramos chaves privadas e acessos indevidos a arquivos.
Credenciais
Jank & Layout Shift
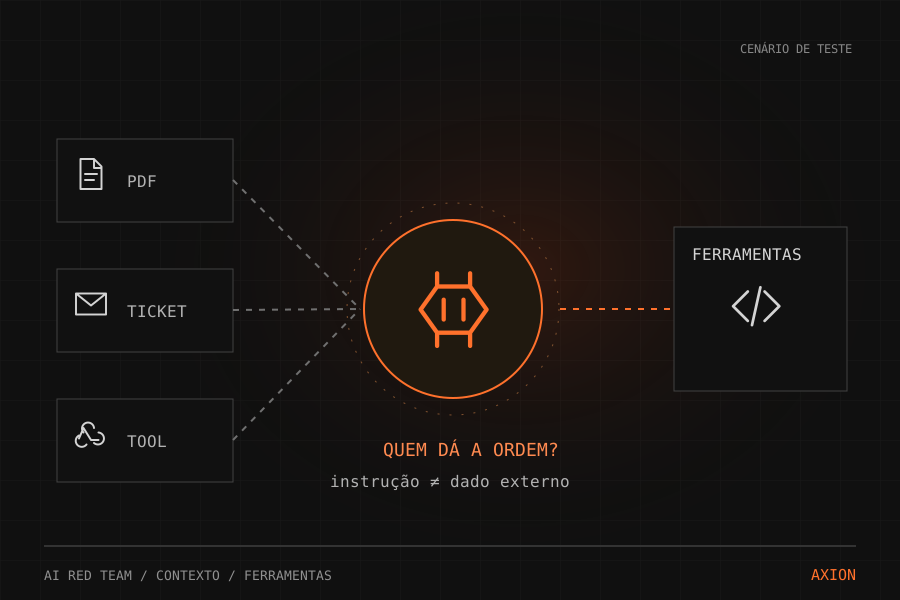
Testamos instruções maliciosas e limites das ferramentas da IA.
AI Red Team
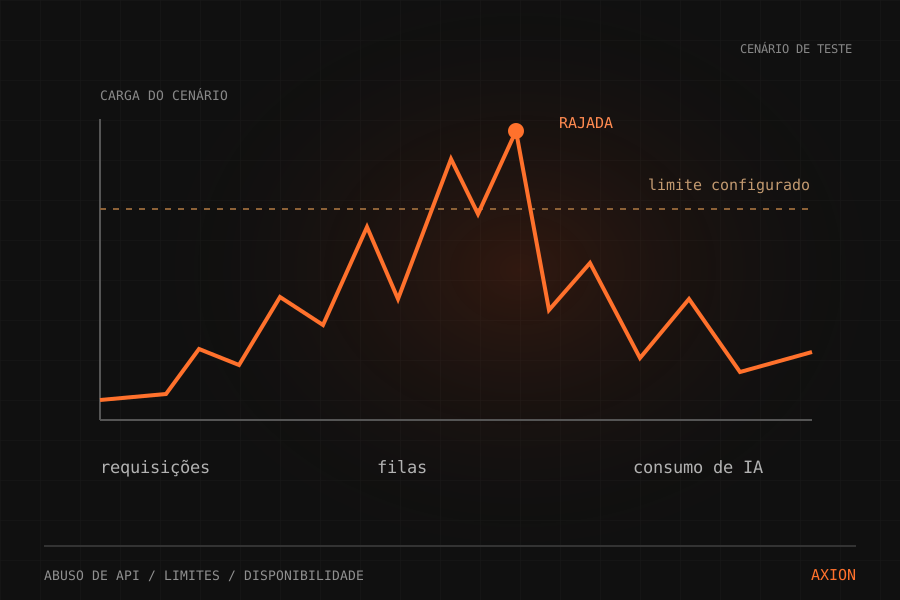
Pico que derruba o app
Dependency-honest. Every effect pulls in only what's needed.
Escalabilidade
API que vira prejuízo
Revisamos limites de uso, automação abusiva e consumo de serviços.
Controle de abuso
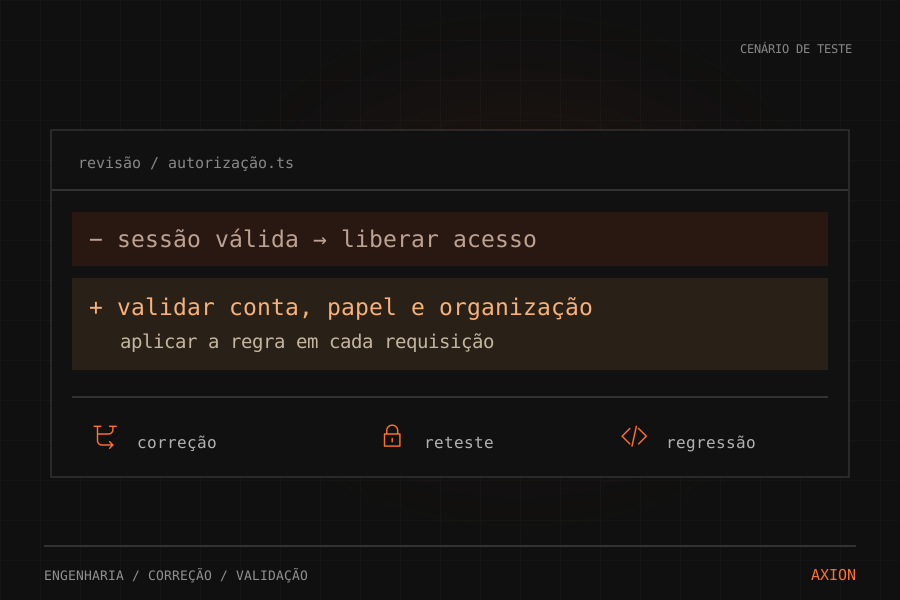
Falha que volta no deploy
Retestamos a correção e criamos verificações contra regressões.
Reteste
Você montou o app com Lovable, Cursor ou outra IA. Antes de abrir para clientes, descubra onde seus dados e sua cobrança dependem de regras que ninguém revisou.
Revisar antes de lançarSeu time entrega rápido e o código muda toda semana. Colocamos AppSec no fluxo: revisão de mudanças críticas, correção e testes para sustentar esse ritmo.
Proteger os próximos deploysCada app entregue leva o nome da sua empresa. Inclua uma revisão de segurança no projeto, organize as correções e tenha evidências para apresentar ao cliente.
Revisar uma entregaJá existem usuários, contratos e receita em jogo. Avaliamos isolamento entre clientes, APIs e pagamentos, com prioridades para engenharia e evidências para quem compra.
Avaliar meu SaaSSeu agente lê documentos, consulta sistemas ou executa ações. Testamos prompt injection, vazamento de contexto e uso indevido de ferramentas antes de ampliar esse acesso.
Testar minha IAAvaliação e engenharia com escopo, entregas e proposta para o seu projeto.
Não. Começamos pelo que o app faz e pelo que você precisa proteger. Explicamos o impacto em português claro e, quando necessário, orientamos os acessos. Você pode contratar também a implementação das correções.
Sim. Novos clientes, integrações e funcionalidades mudam o risco. Planejamos ambiente, contas de teste, janela e limites para avaliar os fluxos críticos. Qualquer teste com impacto potencial na operação precisa fazer parte desse acordo.
Pentest procura e reproduz falhas em um escopo definido. Offsec, ou segurança ofensiva, é a abordagem de pensar como alguém que tentaria abusar do sistema. AppSec leva segurança ao código e ao desenvolvimento. Red Team testa cenários de ataque mais amplos; em IA, inclui instruções maliciosas e abuso de ferramentas.
As duas opções existem. A avaliação entrega evidências, impacto e prioridades. A engenharia pode implementar as correções no seu projeto, com escopo próprio. O reteste verifica as falhas tratadas e registra eventuais pendências.
Sim. Podemos revisar um app antes da entrega ao cliente ou acompanhar mudanças importantes de um time. O uso de IA entra no contexto da análise; o que testamos é o comportamento real do produto, suas permissões e seus dados.
Investigamos gargalos, limites de consumo e comportamento sob a carga combinada. As recomendações consideram arquitetura, banco, APIs e custos. Testes de carga e implementação entram no escopo quando necessários; a capacidade precisa ser medida.
Vault is a public slice of how Hyperiux approaches interaction design. Need something custom? We'll design and build it from scratch.